Sicherheitsverwaltung
Inhaltsverzeichnis
- Übersicht
- Bildschirmstruktur — 3 Untermenüs
- Benutzerbildschirm
- Bildschirm für Sicherheitsrichtlinien
- Bildschirm für API-Authentifizierungs-Token
- Anwendungsszenarien
- Häufig gestellte Fragen
- Verwandte Bildschirme
Übersicht
Die Sicherheitsverwaltung der Systemgruppe umfasst drei Bereiche: Benutzerkonten, Sicherheitsrichtlinien (zusätzliche Berechtigungsgruppen über Rollen hinaus) und API-Authentifizierungs-Token (Schlüssel für externe Systeme beim Aufruf von Platform APIs). Die Menüs Benutzer und API-Token sind nur für ADMIN sichtbar; Sicherheitsrichtlinien sind für ADMIN und API sichtbar. Für USER sind alle drei Menüs ausgeblendet.
Dieser Bildschirm wird für folgende Aufgaben verwendet:
- Erstellung neuer Bedienerkonten, Bearbeitung und Löschung bestehender Benutzerinformationen
- Zuweisung von Sicherheitsrichtlinien pro Benutzer
- Token-Erstellung, IP-Beschränkung und Bereitstellung für externe Systeme (z. B. MES, ERP), damit diese Platform APIs aufrufen können
Pfad: Linkes Menü > System > Benutzer / Sicherheitsrichtlinien / API-Token
Bildschirmstruktur — 3 Untermenüs
| Untermenü | URL | Verwendungszweck |
|---|---|---|
| Benutzer | /user/index | Verwaltung von Benutzerkonten für den Systemlogin |
| Sicherheitsrichtlinien | /security/index | Verwaltung von Berechtigungsgruppen (Sicherheitsrichtlinien) für Benutzer |
| API-Authentifizierungs-Token | /token/index | Erstellung, IP-Beschränkung und Bereitstellung von Token für externe API-Aufrufe |
Jedes Untermenü besteht aus einem Listenbildschirm (index.jsp) und einem Formularbildschirm (form.jsp). Beim Klicken auf Hinzufügen/Bearbeiten in der Liste wird zum Formularbildschirm gewechselt.
Benutzerbildschirm
Pfad: Sicherheit > Benutzer (/user/index)
Im oberen Bereich befinden sich der Seitentitel „Benutzer“ und rechts die rote Schaltfläche Benutzer hinzufügen.
Benutzerlistentabelle
┌──────────────────────────────────── 목록 ────────────────────────────────────┐
│  - │ 로그인 ID │ 이름 │ 팀명 │ 이메일 │ 전화 │ 역할 │ 보안정책 │ 등록일 │ 마지막 수정일 │ 액션 │
└─────────────────────────────────────────────────────────────────────────────┘
| Spalte | Breite | Ausrichtung | Anzeige |
|---|---|---|---|
| Check/Auswahl | 40px | Mitte | Zeilenauswahl (aktiv/inaktiv je nach Betriebsumgebung) |
| Login-ID | 120px | Mitte | ID, die der Benutzer zum Einloggen verwendet |
| Name | 100px | Mitte | Anzeigename |
| Teamname | Auto | Mitte | Zugehöriges Team (Feld address — im Formular als Label „Teamname“ angezeigt) |
| 200px | Mitte | E-Mail-Adresse | |
| Telefon | 200px | Mitte | Mobilfunknummer |
| Rolle | 80px | Mitte | Einer von: ADMIN / API / USER |
| Sicherheitsrichtlinie | 120px | Mitte | Name der zugewiesenen Sicherheitsrichtlinie (leer, falls keine vorhanden) |
| Registrierungsdatum | 150px | Mitte | Zeitpunkt der Kontoerstellung |
| Letzte Änderung | 150px | Mitte | Zeitpunkt der letzten Informationsänderung |
| Aktion | 80px | Mitte | Schaltflächen für Bearbeiten und Löschen |
Formular zum Hinzufügen/Bearbeiten von Benutzern
Über die obere Schaltfläche Benutzer hinzufügen oder die Aktionsschaltflächen in der Liste gelangen Sie zum Formularbildschirm.
1) Login-fieldset
| Eingabe | Pfad | Breite | Bemerkung |
|---|---|---|---|
| Login-ID | user_id | 200px | Empfohlen: Englisch/Zahlen/Unterstrich |
| Passwort | password | 200px | Nur bei Neuregistrierung (mode='I') sichtbar. Im Bearbeitungsmodus aus Sicherheitsgründen ausgeblendet — Passwortänderung erfolgt über einen separaten Prozess |
| Rolle | role | 200px | Selektor — ADMIN/API/USER (bei Änderung werden Sicherheitsfelder automatisch umgeschaltet) |
| Sicherheit | security_id | 200px | Selektor — Auswahl aus registrierten Sicherheitsrichtlinien (Sichtbar in bestimmten Fällen, z. B. Rolle API. toggleSecurityField()) |
2) Basisinformations-fieldset
| Eingabe | Pfad | Breite | Platzhalter |
|---|---|---|---|
| Name | name | 200px | — |
email | 200px | — | |
| Mobiltelefon | phone | 200px | „Bitte geben Sie die Mobilfunknummer nur als Zahlen ein. Bsp.) 0104125678“ |
| Teamname | address | 450px | — |
3) Zusätzliche Attribute-fieldset
| Eingabe | Pfad | Breite |
|---|---|---|
| Notiz | attr_01 | 800px × 150px (Textbereich) |
Formularübermittlung
| Schaltfläche | Position | Aktion |
|---|---|---|
| Liste(☰) | Links | index() — Rückkehr zum Benutzerlisten-Bildschirm |
| Speichern | Rechts (Blau, 100px) | saveEvent() — Speichern nach Eingabevalidierung |
Bedeutung der Benutzerrollen
| Rolle | Label | Beschreibung |
|---|---|---|
| ADMIN | Systemadministrator | Zugriff auf alle Menüs. Benutzer, Sicherheitsrichtlinien und Systemeinstellungen können geändert werden |
| API | API-Entwickler | Konto für API-Aufrufe. Zuweisung einer Sicherheitsrichtlinie ist obligatorisch. In der Konsole sind alle Menüs außer Benutzer und API-Token sichtbar |
| USER | Allgemeiner Benutzer | Nur Menüs für Asset, Tag, Datenabfrage, Instandhaltung, ISO-Daten und Alarm sind sichtbar. Keine Schreibrechte in der Konsole (Ausnahme: Einzelbestätigung von Alarmen) |
Für die menüspezifischen Berechtigungen pro Rolle beachten Sie die Tabelle Berechtigungen und Menüanzeige.
Rollenänderungen werden sofort wirksam. Wenn ein Benutzer bereits eingeloggt ist, wird die neue Rolle beim nächsten Login angewendet.
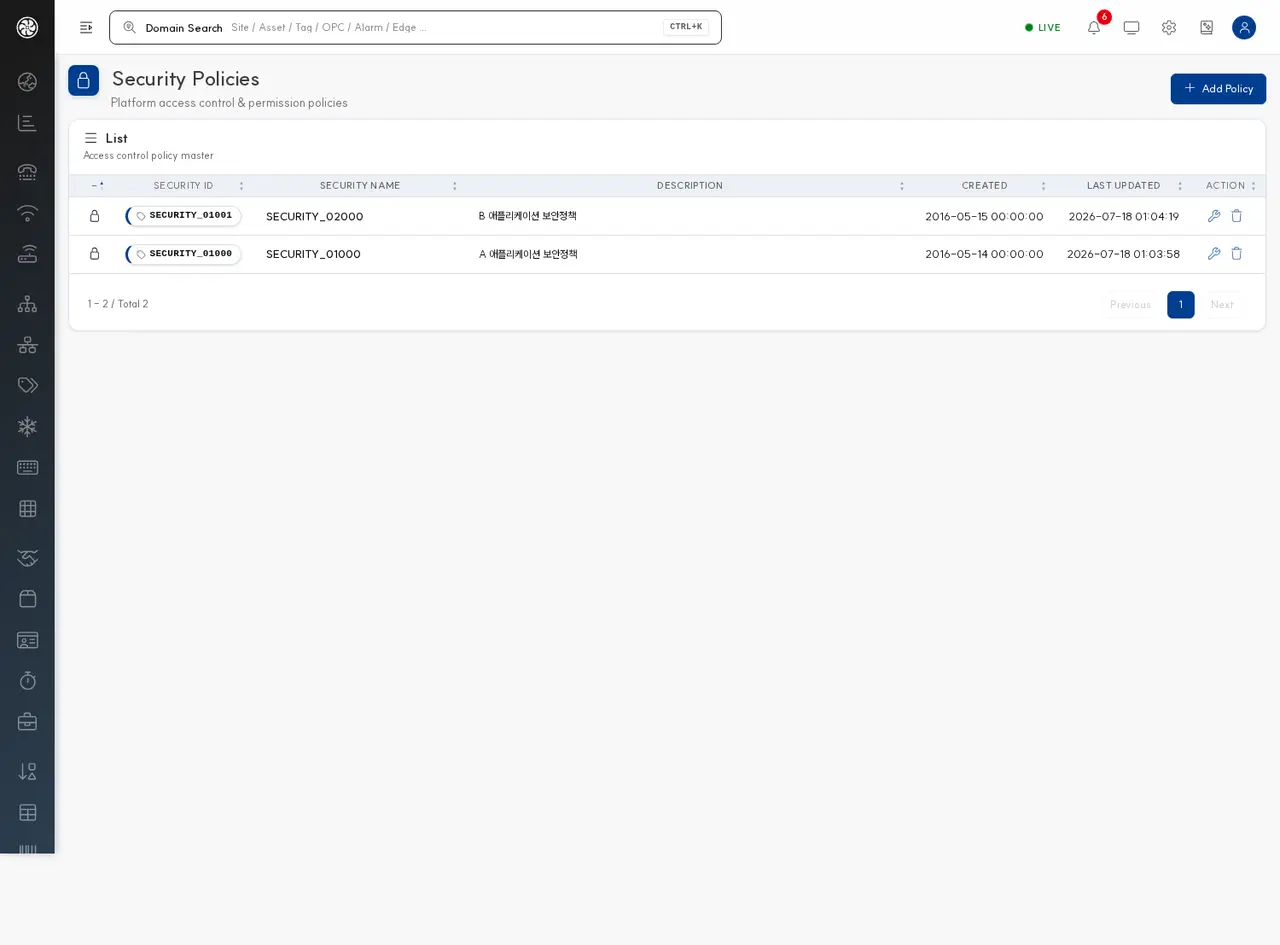
Bildschirm für Sicherheitsrichtlinien
Pfad: Sicherheit > Sicherheitsrichtlinien (/security/index)
Im oberen Bereich befinden sich der Seitentitel „Sicherheitsrichtlinien“ und rechts die rote Schaltfläche Sicherheit hinzufügen.
Tabelle der Sicherheitsrichtlinien
┌────────────────────────────── 목록 ──────────────────────────────┐
│  - │ 보안 ID │ 보안명 │ 설명 │ 등록일 │ 마지막 수정일 │ 액션 │
└──────────────────────────────────────────────────────────────────┘
| Spalte | Breite | Anzeige |
|---|---|---|
| Check/Auswahl | 40px | Zeilenauswahl |
| Sicherheits-ID | 150px | Vom System zugewiesene Kennung (Bsp.: SECURITY_00001) |
| Sicherheitsname | 250px | Lesbarer Name (nur Englisch/Zahlen/_ erlaubt) |
| Beschreibung | Auto | Notiz zum Verwendungszweck der Richtlinie |
| Registrierungsdatum | 150px | Zeitpunkt der Richtlinienerstellung |
| Letzte Änderung | 150px | Zeitpunkt der letzten Richtlinienänderung |
| Aktion | 80px | Schaltflächen für Bearbeiten und Löschen |
Formular für Sicherheitsrichtlinien
1) Basisinformations-fieldset
| Eingabe | Pfad | Breite | Bemerkung |
|---|---|---|---|
| Sicherheits-ID | security_id | 200px | Schreibgeschützt — Automatisch vom System zugewiesen |
| Sicherheitsname | security_name | 300px | Platzhalter: SECURITY_NAME_00001 (영문 및 숫자, _ 만 입력) |
| Beschreibung | description | 500px | Freitext (bis September 2026 als Name security_desc) |
2) Berechtigungen-fieldset
Die detaillierten Berechtigungen (UI zur Zuweisung von Objektberechtigungen auf Asset-Ebene) wurden zum 21.03.2026 deaktiviert. Derzeit werden Sicherheitsrichtlinien nur über Name + Beschreibung registriert und verwaltet; die tatsächliche Berechtigungsanwendung erfolgt auf Basis der Benutzerrolle (ADMIN/API/USER).
Formularübermittlung
| Schaltfläche | Position | Aktion |
|---|---|---|
| Liste(☰) | Links | Rückkehr zum Listenbildschirm der Sicherheitsrichtlinien |
| Speichern | Rechts (Blau, 100px) | Speichern nach Eingabevalidierung |
Bildschirm für API-Authentifizierungs-Token
Pfad: Sicherheit > API-Authentifizierungs-Token (/token/index)
API-Authentifizierungs-Token sind Schlüssel, die externe Programme (z. B. MES, ERP, Integrationswerkzeuge) beim Aufruf von Platform APIs verwenden. Die Sicherheit kann erhöht werden, indem pro Token der zugängliche IP-Bereich beschränkt wird.
Token-Listentabelle
Im oberen Bereich befinden sich der Seitentitel „API-Authentifizierungs-Token“ und rechts zwei rote Schaltflächen: API-Token hinzufügen und Aktualisieren. Rechts im Header des Listenpanels befindet sich die Schaltfläche API-Token bereitstellen (120px).
| Spalte | Breite | Anzeige |
|---|---|---|
| Check/Auswahl | 40px | Zeilenauswahl |
| Authentifizierungs-Token | 380px | Ausgestellte Token-Zeichenfolge (mind. 16 Stellen) |
| Login-ID | 200px | Benutzer-ID, für die das Token ausgestellt wurde |
| Zugriffsfähige IP | 200px | Erlaubtes IP-Muster für die Token-Nutzung |
| Beschreibung | Auto | Verwendungszweck des Tokens |
| Aktion | 80px | Schaltflächen für Bearbeiten und Löschen |
Formular zum Hinzufügen/Bearbeiten von Token
Über die obere Schaltfläche API-Token hinzufügen gelangen Sie zum Formularbildschirm.
Hinweismeldung (blauer Kasten)
ℹ️ API 인증 토큰 도움말
  API 인증 토큰은 API를 통해 플랫폼에 명령과 데이터 조회 등에 사용할 수 있는 보안 토큰입니다.
  • 접근 가능한 IP는 단일 IP 및 IP 대역, 모두 허용으로 등록할 수 있습니다.
    (예) 192.168.0.110, 192.168.10.*, 192.*, *
  • 토큰은 영문 또는 숫자, 특수문자를 포함하여 16자리 이상으로 등록하여 주십시오.
1) Authentifizierungsinformations-fieldset
| Eingabe | Pfad | Breite | Beschreibung |
|---|---|---|---|
| Login-ID | login_id | 200px | Benutzer-ID für die Token-Ausstellung (Konto im Benutzerbildschirm registriert) |
| Zugriffsfähige IP | ip | 400px | Einzelne IP oder Wildcard-Muster (siehe unten IP-Muster) |
| Authentifizierungs-Token | token | 700px | Manuelle Eingabe oder Zufallsgenerierung über die Schaltfläche API-Token automatisch generieren |
| API-Token automatisch generieren | (Schaltfläche) | Auto | generate() — Automatische Erstellung eines sicheren Tokens mit mind. 16 Stellen |
2) Zusätzliche Attribute-fieldset
| Eingabe | Pfad | Breite | Beschreibung |
|---|---|---|---|
| Beschreibung | description | 700px × 100px (Textbereich) | Notiz darüber, für welches System oder welche Integration das Token verwendet wird |
Formularübermittlung
| Schaltfläche | Position | Aktion |
|---|---|---|
| Liste(☰) | Links | Rückkehr zum Token-Listenbildschirm |
| Speichern | Rechts (Blau, 100px) | Speichern nach Eingabevalidierung |
Bereitstellung von API-Token
Wenn ein Token nur gespeichert wurde, ist es noch nicht auf dem Authentifizierungsserver aktiv. Um registrierte, geänderte oder gelöschte Token tatsächlich zu verwenden, muss die Schaltfläche API-Token bereitstellen gedrückt werden.
| Element | Beschreibung |
|---|---|
| Position der Schaltfläche | Rechts im Header des Token-Listenpanels |
| Label der Schaltfläche | „API-Token bereitstellen“ |
| Tooltip | „Stellt registrierte, geänderte und gelöschte Token auf dem Authentifizierungsserver bereit, damit diese verwendet werden können.“ |
| Aktion | deployToken() — Überträgt alle geänderten Token an den Authentifizierungsserver |
Betriebliches Sicherheitsverfahren: Vergessen Sie nicht, die Bereitstellung von API-Token durchzuführen, damit ein neu registriertes Token sofort von externen Systemen genutzt werden kann. Umgekehrt werden externe Aufrufe sofort nach der Bereitstellung blockiert, wenn ein genutztes Token gelöscht wurde.
Zugriffsfähige IP-Muster
| Muster | Bedeutung |
|---|---|
192.168.0.110 | Nur exakte einzelne IP erlaubt |
192.168.10.* | Bereich 192.168.10.0 ~ 192.168.10.255 erlaubt |
192.168.* | Bereich 192.168.0.0 ~ 192.168.255.255 erlaubt |
192.* | Bereich 192.0.0.0 ~ 192.255.255.255 erlaubt |
* | Alle IPs erlaubt (aus Sicherheitsgründen nicht empfohlen) |
In Betriebsumgebungen beschränken Sie den Zugriff bitte nach Möglichkeit auf eine einzelne IP oder den C-Klasse-Bereich (
x.x.x.*).
Anwendungsszenarien
| Szenario | Verfahren |
|---|---|
| Neues Bedienerkonto erstellen | Benutzer → Benutzer hinzufügen → Login-ID, Passwort, Name, E-Mail, Rolle (USER) eingeben → Speichern |
| API-Berechtigung für externe Analysten | 1) Sicherheitsrichtlinien → Registrierung einer API-Analyse-Richtlinie 2) Benutzer → Neuen Benutzer hinzufügen, Rolle API + Sicherheitsrichtlinie zuweisen 3) API-Authentifizierungs-Token → Token für diesen Benutzer mit IP-Beschränkung ausstellen |
| API-Token für MES-Integration | API-Authentifizierungs-Token → Hinzufügen → Login-ID (Integrationskonto) + IP-Muster + automatisch generieren → Speichern → API-Token bereitstellen |
| Rotation genutzter Token | Neues Token ausstellen → Neues Token im externen System anwenden → Altes Token löschen → Bereitstellen |
| Deaktivierung von Konten ausgeschiedener Mitarbeiter | Benutzerliste → Aktion des betreffenden Benutzers → Löschen (oder Rolle auf USER herabstufen und Passwort ändern) |
Häufig gestellte Fragen
F: Im Benutzerbearbeitungsbildschirm wird das Passwortfeld nicht angezeigt.
A: Dies ist das normale Verhalten. Das Passwortfeld wird nur bei der Neuregistrierung (mode='I') angezeigt. Die Änderung des Passworts muss der Benutzer selbst nach dem Login über das Benutzermenü → „Passwort ändern“ durchführen. Wenn ein Administrator ein Passwort erzwingen muss, löschen Sie den Benutzer und registrieren ihn neu oder nutzen Sie ein separates Verfahren zur Passwortzurücksetzung.
F: Die ID der Sicherheitsrichtlinie wird automatisch zugewiesen. Kann ich diese nicht selbst festlegen?
A: Die Sicherheits-ID wird vom System automatisch vergeben (schreibgeschützt). Verwenden Sie für den menschenlesbaren Namen das Feld Sicherheitsname (nur Englisch, Zahlen und _ erlaubt).
F: Die detaillierten Berechtigungen der Sicherheitsrichtlinie sind leer. A: Die UI zur Zuweisung von Berechtigungen auf Asset-Ebene wurde zum 21.03.2026 deaktiviert. Die Berechtigungen werden derzeit basierend auf der Benutzerrolle (ADMIN/API/USER) festgelegt. Sicherheitsrichtlinien dienen zur Gruppierung durch Namen und Beschreibungen.
F: Ich habe ein API-Token registriert, aber externe Aufrufe schlagen fehl. A: Nach dem Registrieren, Ändern oder Löschen eines Tokens müssen Sie zwingend die Schaltfläche API-Token bereitstellen drücken. Überprüfen Sie zudem, ob die IP des aufrufenden Systems im Muster „Zugriffsfähige IP“ des Tokens enthalten ist.
F: Ich habe die „zugriffsfähigen IPs“ eines Tokens geändert. Wird dies sofort übernommen? A: Die Änderung wird erst nach dem Klicken auf API-Token bereitstellen auf den Authentifizierungsserver übertragen. Bis zum Abschluss der Bereitstellung funktionieren externe Aufrufe weiterhin nach der alten IP-Richtlinie.
F: Welches Format hat ein automatisch generiertes Token? A: Es wird ein sicheres, zufälliges Token mit mindestens 16 Stellen aus englischen Buchstaben, Zahlen und Sonderzeichen erstellt. Aus Sicherheitsgründen verwenden Sie bitte die automatische Generierung anstelle einer einfachen manuellen Eingabe.
F: Warum ist eine Sicherheitsrichtlinie für API-Benutzer (Rolle API) obligatorisch? A: Damit ist festgelegt, welcher Berechtigungsgruppe der API-Aufruf zugeordnet ist. Dies ermöglicht eine Verwaltung auf Gruppenebene im Hinblick auf künftige Verschärfungen der Berechtigungsrichtlinien.
F: Können Passwortrichtlinien (Länge, Komplexität) erzwungen werden? A: Dies hängt von den Einstellungen der Betriebsumgebung ab und kann nicht direkt über diesen Bildschirm geändert werden. Bei Bedarf an Richtlinienänderungen wenden Sie sich bitte an den Administrator über die Systemeinstellungen.
F: Kann ich gleichzeitige Logins verhindern? A: Standardmäßig sind gleichzeitige Logins erlaubt. Dies kann über die Betriebsumgebungseinstellungen auf eine einzelne Sitzung beschränkt werden; kontaktieren Sie hierzu Ihren Administrator.
F: Wo kann ich die Nutzungshistorie von Token einsehen? A: Die Nutzungshistorie von Token ist im SERVER-Applikationslog des Bildschirms Diagnose einsehbar. Authentifizierungsfehler werden auf ERROR-Level protokolliert.
Verwandte Bildschirme
- Login — Login-Verfahren und rollenspezifische Menüunterschiede
- Diagnose — Logs für Authentifizierungsfehler und Token-Nutzungshistorie
- System > Einstellungen — Betriebsumgebungseinstellungen wie Passwortrichtlinien