権限 — 役割バンドル・データ範囲・文書等級
コパイロットは人ごとに三つを定めます。2026.10 再リリース6(2026-10-08)から入った機能です。
| 何 | 定めるもの | どこで |
|---|---|---|
| 役割バンドル | 何ができるか — メニュー・提案の出所・承認・レビュー・チャットツール・自動化・管理コンソール | 管理コンソール › 役割バンドル(/admin/bundles)、人にはユーザー(/admin/users)で付けます |
| データ範囲 | どの設備・プロジェクト・PO まで見るか | 人ごとに — ユーザー編集の範囲・等級バンドル。下記 データ範囲 |
| 閲覧等級 | どの等級の文書まで見るか — 一般・社内・対外秘・統制 | 人ごとに — ユーザー編集の範囲・等級バンドル。文書側は管理コンソール › 文書等級(/admin/grades) |
判定はコパイロット一箇所で行い、後段(デジタルスレッド・RAG・時系列インサイト)はコパイロットがリクエストごとに載せて送るユーザー情報どおりに フィルタするだけです。そのため問い合わせ・提案・自動化・文書応答・API どこに問い合わせても同じ範囲しか見えません。変えた値はその人の次のリクエストから (遅くとも30秒以内に)適用され、再ログインする必要はありません。
初回起動時に既存ユーザーごとに業務役割のバンドル(管理者は «管理者» バンドルも)、範囲 全体、閲覧等級 対外秘 を付けます。
メニュー・承認・レビューはアップグレード前と同じで、監査記録に system:migration として残ります。変わるのは一つ — 統制等級の
文書は人ごとに閲覧等級を統制に指定しないと開きません。
基本バンドルは作業者・班長・整備・工場長・管理者の五つで、残りの八つはその他のバンドルとして別に見えます — 機能・権限・ 付いている人はそのままです。合わせて現場バンドルの基本権限を減らしました(下表)。起動が作業者・班長・整備 バンドルを**«以前の既定値のまま»の場合のみ一度**変更し、管理者が修正したバンドルは触りません。作業者に提案の«確認すべき異常»が見えないのは意図的です。
コパイロットは問い合わせ・提案・自動化の三つで使います(サイドバーには上から新規対話・提案・自動化があり、問い合わせは «新規対話» と最初の画面に入ります)。 権限一覧とバンドルの既定値は変わっておらず、同じ権限が開く場所だけが新しい画面に移されました — 旧 «実行提案・異常診断・解決» 権限は今や提案の出所(計画・確認すべき異常・インシデント)を開きます。アップグレード時に触るものはありません → コパイロット画面マップ
役割バンドル
権限は人に直接付かずバンドルに付きます。一人が複数のバンドルを持つことができ、権限はその合計です。
管理コンソール › 役割バンドル(/admin/bundles)に基本バンドル五つとその他のバンドルが分かれて見えます。列はバンドル・権限数・基本閲覧等級・
人数・最終変更で、直接作成したバンドルには«直接作成» 表示が付きます。行をクリックすると右側にバンドルが開きます。
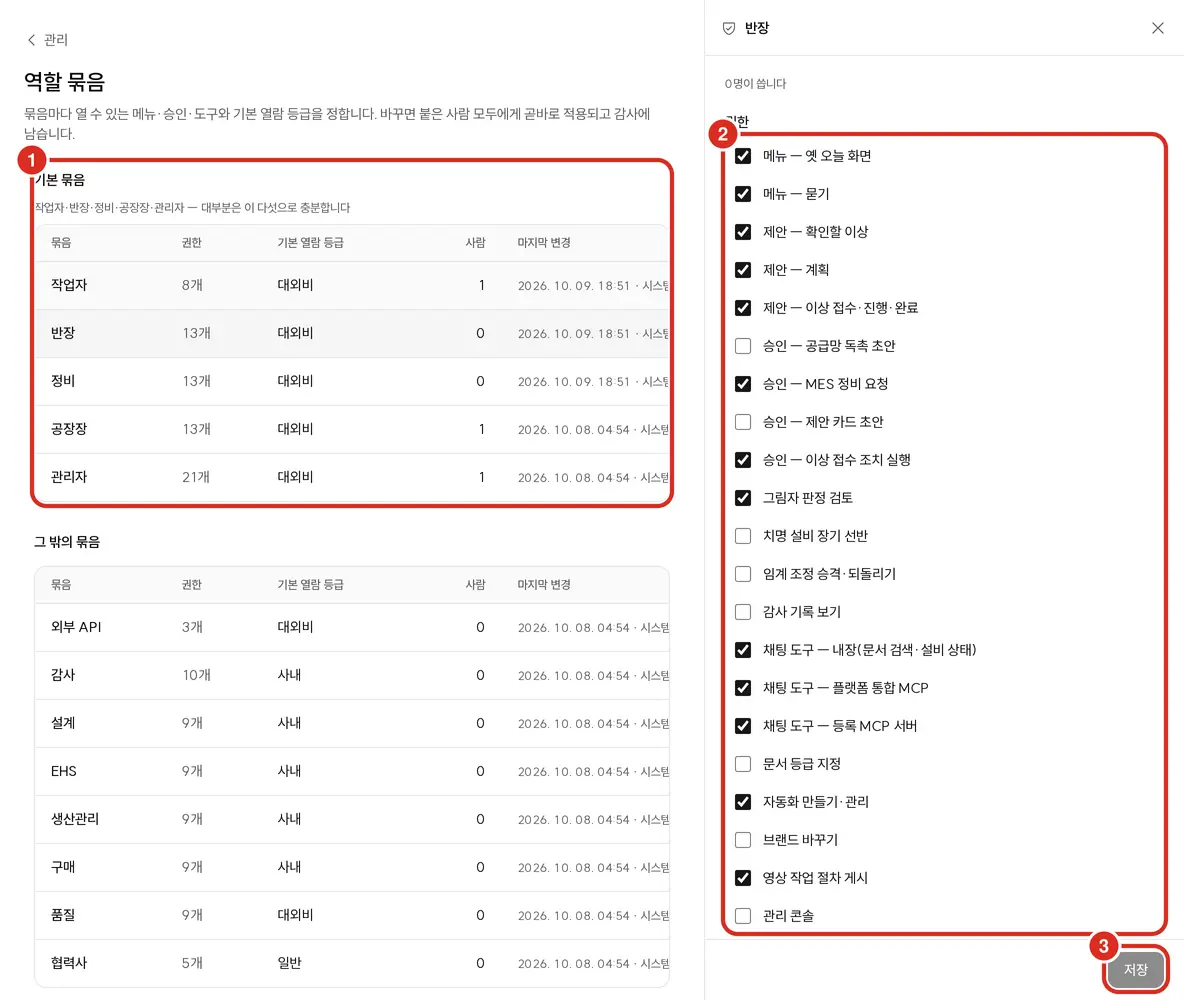
| 番号 | 場所 | 働き |
|---|---|---|
| ① | バンドル一覧 | 基本バンドル五つ。行をクリックすると右側に開き、一番上にそのバンドルが付いている人数(「N人が使用中」)が見えます |
| ② | 権限 | このバンドルが持つ権限 — 下表 |
| — | 範囲種類・基本閲覧等級 | 権限の下にスクロールすると有ります。このバンドルの人に指定する範囲の種類(設備・プロジェクト・顧客PO・協力会社など)と基本等級 |
| ③ | 保存 | 変更があるときのみ押せます。バンドルが付いている人の次のリクエストから適用され、監査に残ります |
人の応答を実際にフィルタする値は人ごとに定めるデータ範囲・閲覧等級(下記二節)です。バンドルの範囲種類・基本閲覧等級はそのバンドルの«型»として保存しておく値で、 バンドルで変えても既に付いている人の範囲・等級は変わりません。例外は«外部API» バンドル一つ — APIキーで入ってくる呼び出しはこのバンドルの基本閲覧等級に従います。
権限名は管理画面に表示されるそのままで、括弧内が権限コードです。
| 権限 | 開くもの・無いと |
|---|---|
メニュー — 問い合わせ (menu:ask) | 問い合わせ(/chat)。無いとサイドバーから新規対話ボタンが外れ、そのアドレスは403 |
提案 — 計画 (menu:work) | 提案の計画出所 — 実行提案と自動化が上げたカード |
提案 — 確認すべき異常 (menu:floor) | 提案の突発の中の«確認すべき異常» |
提案 — インシデント受付・進行・完了 (menu:resolve) | 提案の突発の中の«インシデント»、そして進行中・完了タブ。インシデントの対応案の承認・修正して承認・却下もこの権限で行います — 承認権限は別途必要ありません |
メニュー — 旧「今日」画面 (menu:today) | 🔴 新画面にはこの権限を使う場所がありません。 旧«今日»画面を開いていた権限で、バンドルにはそのまま残っています |
| 承認 — サプライチェーン督促草案・承認 — MES整備要請 | 問い合わせ応答下の«実行できる行動»カードに承認ボタンがありません |
承認 — 提案カード草案 (approve:proposal) | 提案詳細の承認して草案を作成ボタンがありません(欄は見えます)。自動化が提案した作業指示草案もこの権限で承認します |
承認 — インシデント対応実行 (approve:incident_action) | 提案詳細の対応実行(アラーム確認・担当者通知・現場点検・調査記録)ができず、実行リクエストは403。対応案を承認・却下するのはこの権限ではなく«提案 — インシデント受付・進行・完了»です。自動化の結果を自分以外の人・役割・メッセンジャーチャンネルへ送ることもできません(宛先が«自分»のみに留まります) |
シャドー判定レビュー (review:shadow) | 🔴 新画面にはこの権限を使う場所がありません。 旧画面の「検証待ち」でシャドー判定を正しい・誤りで表示していた権限で、バンドルにはそのまま残っています |
致命設備長期棚上げ (shelve:alert) | 🔴 新画面にはこの権限を使う場所がありません。 旧画面の通知棚から致命設備の通知を1時間以上延ばしていた権限で、バンドルにはそのまま残っています |
閾値調整昇格・差し戻し (tune:accuracy) | 管理コンソール › 精度チューニングの昇格・差し戻し・再開ができません |
監査記録閲覧 (read:audit) | 監査画面が「«監査記録閲覧»権限のあるバンドルが必要です。」で塞がれます |
| チャットツール — 内蔵(文書検索・設備状態)・プラットフォーム統合 MCP・登録 MCP サーバー | 問い合わせでその出所のツールが外れ、実行も拒否されます |
文書等級指定 (grade:set) | 文書等級画面が「«文書等級指定»権限のあるバンドルが必要です。」で塞がれます |
自動化作成・管理 (manage:agent) | サイドバーから自動化が外れます |
ブランド変更 (manage:brand) | 管理コンソール › ブランドで名前・ロゴ・色を変更できません |
映像作業手順公開 (publish:procedure) | 映像で作成した作業手順草案を公開できません — 「この操作を行う権限がありません — 作成者または公開権限のある人のみ可能です」(草案の作成・修正は可能) |
管理コンソール (admin) | 管理コンソール全体。«管理者»バンドルからは外せません |
- 提案で見られる出所が一つもなければ(計画・確認すべき異常・インシデント権限が全て無ければ)サイドバーから提案が外れます。«メニュー — 問い合わせ»が無いと新規対話ボタンが外れます。
- 画面に見えない旧値 —
menu:report。 旧レポート画面のみ開閉していた権限で、新画面では何も塞がず、バンドル編集に表示されません。 完了タブと要約は«提案 — インシデント受付・進行・完了»権限で開きます。バンドルに入っていた値は他の欄を直して保存しても残ります。 - 通知チャンネル・メール許可ドメインを扱う権限は別にありません — 管理コンソールを開ければ十分です → コパイロット管理コンソール — 通知チャンネル
- 今回の画面入れ替えで新しく生まれた権限はありません。
既定提供バンドル — 五つ + 上級八つ
初回起動時に無いときのみ入れます。その後管理者が修正した値はアップグレードが上書きしません。前の五つが画面の基本バンドル、残りがその他のバンドルです。
| バンドル | 見えるもの | その他の権限 |
|---|---|---|
| 作業者 | 問い合わせ・提案(計画・インシデント) — 対応案の承認・却下と結果記録をインシデントで行う(対応実行はできません) | — |
| 整備 | 問い合わせ・提案(計画・確認すべき異常・インシデント) | 整備要請承認・シャドー判定レビュー・インシデント対応実行・映像作業手順公開 |
| 班長 | 整備と同じ | 整備要請承認・シャドー判定レビュー・インシデント対応実行・映像作業手順公開 |
| 工場長 | 全部 | 督促草案承認・整備要請承認・インシデント対応実行・映像作業手順公開 |
| 管理者 | 全部 + 管理コンソール | 全部(ブランド変更含む) |
| (その他)品質 | 全部 | — |
| (その他)設計・購買・生産管理・EHS・監査・協力会社 | 全部(協力会社は問い合わせのみ) | 監査は«監査記録閲覧»。初期状態では誰にも付いていません — 必要時に付けます |
| (その他)外部API | — | 外部システムがAPIキーで呼び出す際の権限・等級 — 人には付けません |
- 自動化作成・管理は人に付く既定提供バンドル全てに入ります(外部APIバンドルのみ除外)。自動化は作成者の権限・範囲内でのみ動くため 権限が広がりません。初期は工場長・管理者のみにあり、既存インストールには起動が残りのバンドルに一度追加します — その後管理者が外すと再度付きません。
- 管理者以外の全バンドルはチャットツール権限を持ちます(協力会社は内蔵・登録MCPのみ)。
- 全ての人バンドルには旧«今日»権限もそのまま入っています — 今は何も開いたり塞いだりしません。
人に付ける — ユーザー編集
管理コンソール › ユーザー(/admin/users)で人の行をクリックすると右側に編集欄が開きます。新しい人はユーザー追加で作成します。
欄は上から基本・役割バンドル・範囲・等級・委任・期限・プラットフォーム接続の五つのバンドルです。
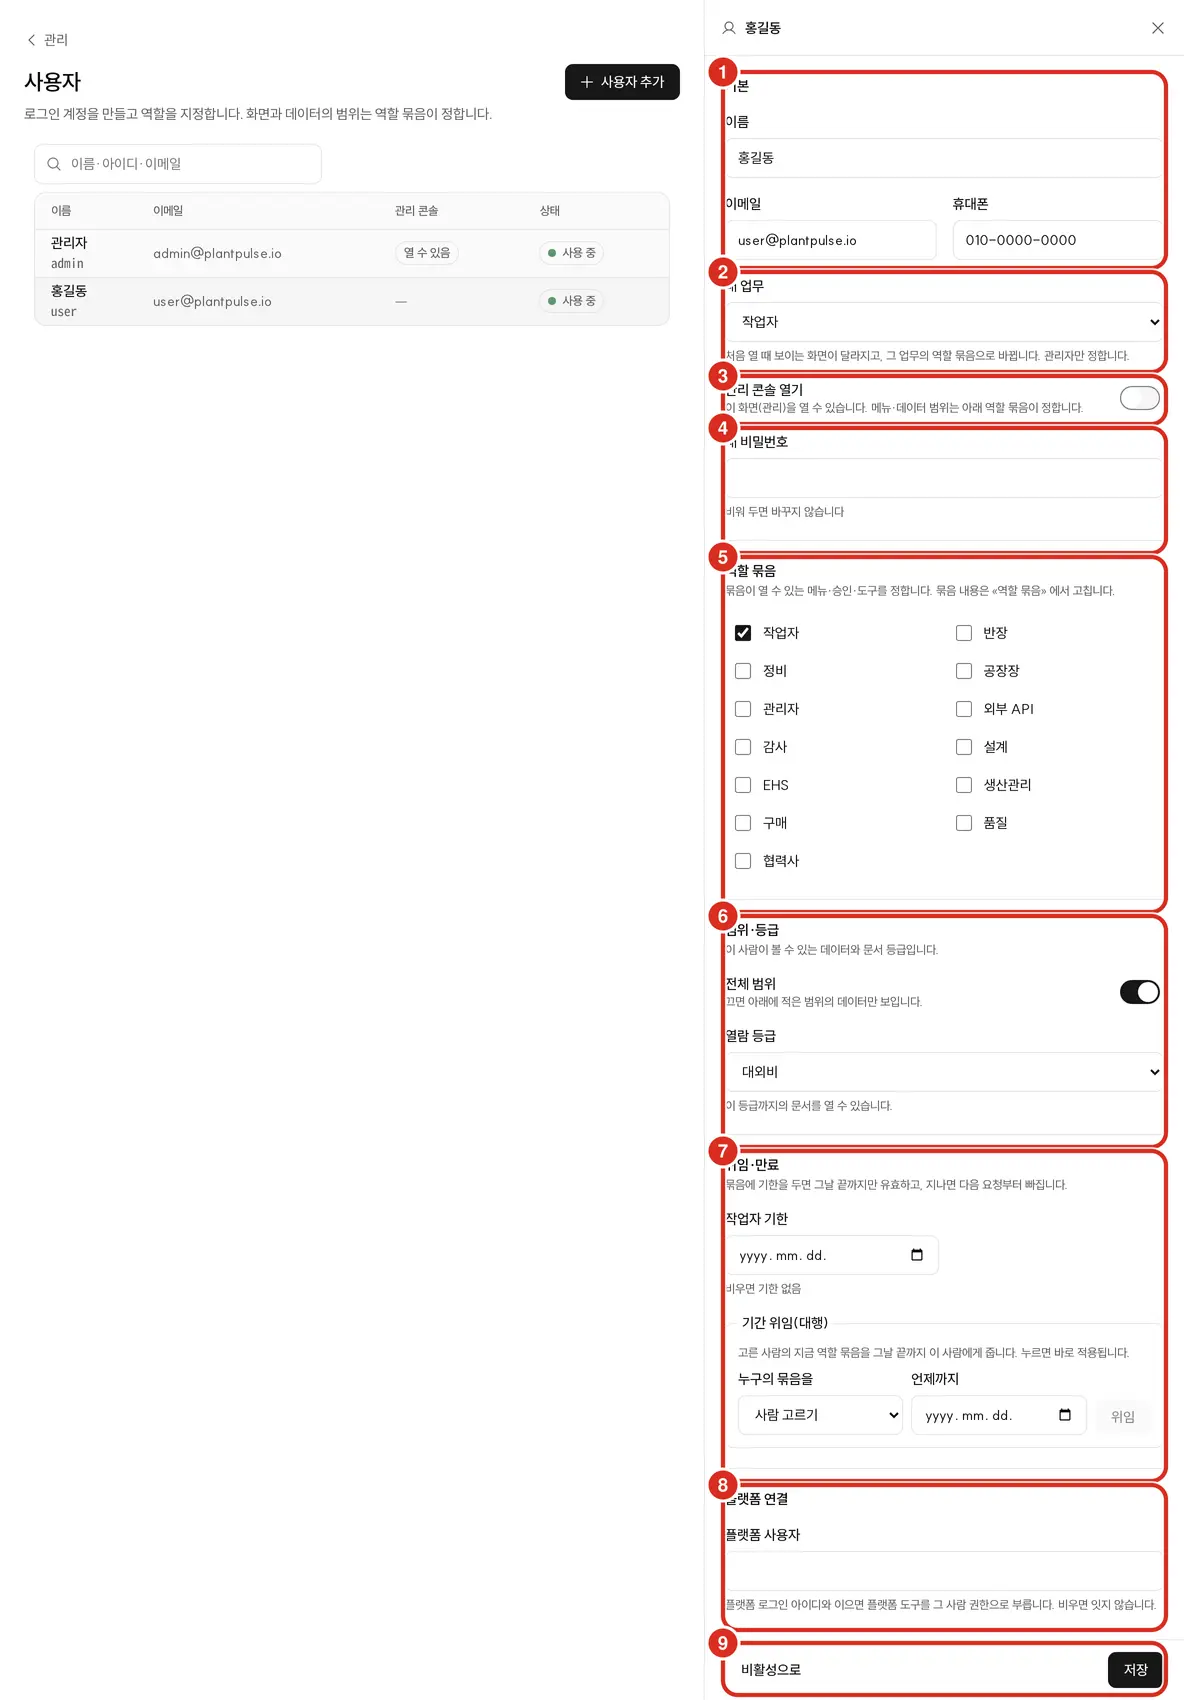
編集画面の欄全てです(画面に表示される名前のまま)。
| バンドル | 欄 | 働き |
|---|---|---|
| 基本 | 名前・メール・携帯 | アカウント情報 |
| 業務 | 作業者・班長・整備・品質・工場長のうち一つ。「最初に開く画面が変わり、その業務の役割バンドルに変わります。管理者のみが定めます。」— 選ぶと下の役割バンドルで業務役割バンドル五つのうちその一つのみがチェックされ、管理者・協力会社のような他のバンドルはそのままです → ユーザー権限と業務役割 | |
| 管理コンソールを開く | オンにするとこの人が管理コンソール(/admin)を開きます。«管理者»バンドルと同じものなので片方を変えるともう片方も変わります | |
| 新しいパスワード | 空欄なら変更しません。8文字以上 | |
| 役割バンドル | バンドルチェック一覧 | 基本バンドルとその他のバンドルが一つの一覧にあります。複数選び、権限は選んだバンドルの合計です |
| 範囲・等級 | 全体範囲スイッチ | オンにすると全てを見ます。「オフにすると下に記載した範囲のデータのみ見えます。」 |
| 種類・キー・範囲追加 | 種類(設備・ライン・サイト・プロジェクト・顧客PO・協力会社)を選びキーを記入して一行ずつ追加します。設備はキー欄でアセットツリーのサイト・ライン・設備を選んで入れます。行末の×で外します | |
| 閲覧等級 | 「この等級までの文書を開けます。」— 一般・社内・対外秘・統制 | |
| 委任・期限 | バンドルごとの期限 | 選んだバンドルごとに日付欄が一つずつできます。「バンドルに期限を設けるとその日の終わりまで有効で、過ぎると次のリクエストから外れます。」空欄なら期限なし。«協力会社»バンドルは**期限日(必須)**です |
| 期間委任(代行) | 誰のバンドルを(人選択)・いつまで(日付)を入れて委任。「選んだ人の現在の役割バンドルをその日の終わりまでこの人に与えます。押すとすぐに適用されます。」— 下の保存とは別に入ります。編集のみにあり、ユーザー追加にはありません | |
| プラットフォーム接続 | プラットフォームユーザー | プラットフォームログインIDを一覧から選ぶか入力します。「プラットフォームログインIDと繋ぐとプラットフォームツールをその人の権限で呼び出します。空欄なら繋ぎません。」一覧を読み込めないと「プラットフォームユーザー一覧を読み込めませんでした — IDを直接入力してください。」が表示されます |
| 下部 | 非アクティブに・保存 | 下記 |
- 保存はアカウント情報 → 業務 → 権限(バンドル・範囲・等級)の順に入れます。途中で拒否されると「保存済み: … / 未保存: … — 理由」でどこまで入ったか知らせ、修正中の欄はそのまま残ります。
- 権限欄を読み込めなかった時は「権限設定を読み込めませんでした。今保存するとアカウント情報のみ変わります。」が表示されます — この時保存しても範囲・等級は触りません。
- ユーザー追加で作成する人は何も選ばないと作業者バンドル・全体範囲・閲覧等級対外秘で始まります。
- 変更内容は監査記録に
access.user:<아이디>として残ります(バンドル・範囲・等級の以前の値→変更後の値、誰が)。業務変更記録はemployee.work_role:<아이디>です。 - 本人は設定(
/settings)のプロフィールバンドルで自分の役割と見られる範囲を見るだけできます。
保存が拒否される際の画面メッセージです。
| 画面文言 | 意味 |
|---|---|
| 「範囲が空です — このまま保存すると何のデータも見えません。」 | 全体範囲をオフにして項目を一つも入れていません(警告 — 保存は可能) |
| 「範囲が大きすぎます(6KB超過)— サイト・ライン単位でまとめて指定してください」 | 項目が多すぎます |
| 「協力会社バンドルには期限日が必要です」・「協力会社アカウントの範囲は協力会社項目でのみ指定します(一つ以上)」・「協力会社アカウントは統制等級を閲覧できません」 | 下記 協力会社アカウント ルール |
| 「期限は未来日でなければなりません」 | バンドル期限・委任日付が今日より前です |
| 「自分自身には委任できません」・「委任するバンドルがありません」 | 期間委任の対象が間違っているか、選んだ人に与えるバンドルがありません |
データ範囲
どこで入れるか — 管理コンソール › ユーザー › その人 › 範囲・等級バンドル。全体範囲スイッチをオフにして種類・キーを記入し範囲追加で一行ずつ入れます。 閲覧等級も同じバンドルの閲覧等級欄で選びます(文書側の等級は下記 文書等級)。
| 範囲項目 | 意味 |
|---|---|
all(«全体範囲») | 全てを見ます。他の項目とは同時に置けません |
asset:<자산 id> | プラットフォームアセットツリーのノード — サイト・区域・ライン・設備どの階層でもその下の設備は全て範囲内です |
project:<id>・customer_po:<PO>・supplier:<id> | そのプロジェクト・顧客PO・協力会社に関わるもの |
- 🔴 空だと何も見えません。 全て見せるには全体範囲スイッチをオンにします(
all)。スイッチをオフにしても記入済み項目は画面に残り、再度オフにすると戻ります。 - 項目が多すぎて6KBを超えると保存が拒否されます — 設備を一つずつ入れず、サイト・ライン単位でまとめます。キー一つは200字までです。
- 範囲の意味はプラットフォームの資産範囲(セキュリティポリシー)と同じです。同じ人がプラットフォーム画面とAI応答で異なる設備を見ないようにするためです。
範囲がフィルタする場所
| どこ | 範囲ユーザーに見えるもの |
|---|---|
| 画面 | 問い合わせ最初の画面の«今日のタスク»・提案(確認すべき異常・インシデント・進行中・完了)・通知(/alerts) — 範囲内設備のものだけ。提案の計画カードは設備が記載されたカードのみ見えます |
| 工場全体集計 | 工場OEEのような工場全体を数えた値は閉じられ、設備健全性は範囲内設備のみでカウントします。オントロジーグラフは«不明»と答えます |
| 通知 | 画面通知・携帯・ブラウザプッシュも範囲内設備のもののみ。設備のない工場単位通知は全体範囲の人にのみ届きます。自動化が送るアプリ通知は受信者として指定された人の通知一覧にのみ残り、結果が扱った設備がその人の範囲外なら送信しません |
| 問い合わせ | 範囲外設備を尋ねると範囲外だと答えます。文書応答・今日の作業・準備度・デジタルスレッドツールの応答も範囲内でのみ |
| 自動化 | 作成者の権限・範囲内でのみ動きます。自動化一覧の全体タブ(全員の自動化)は管理者と«工場長»バンドルのみに見え、他人の自動化を開いたり・止めたり・削除することは管理者のみ可能です |
| 範囲外対象をアドレスで開くと | «なし»(404) — 存在するが塞がれているのかは知らせません。提案では「このタスクが見つかりません」と表示されます |
241デモで範囲をロータライン一つに設定すると、見える設備が122個から3個に、インシデントが100件から0件に減り、範囲外設備を尋ねると応答を拒否します。
アカウントを非アクティブに変えるとその人の開いているセッションは次のリクエストで切断され、その人が作成した自動化も動きません。
文書等級
等級は四つです — 一般 < 社内 < 対外秘 < 統制。人は自分の閲覧等級以下の文書のみ見ます。等級を定めていない 文書は社内です。
管理コンソール › 文書等級(/admin/grades、権限«文書等級指定»)で設備を絞り込み文書ごとに等級を選びます。選ぶと即座に文書サーバーに指定され監査に残ります —
別に押す保存ボタンはありません。
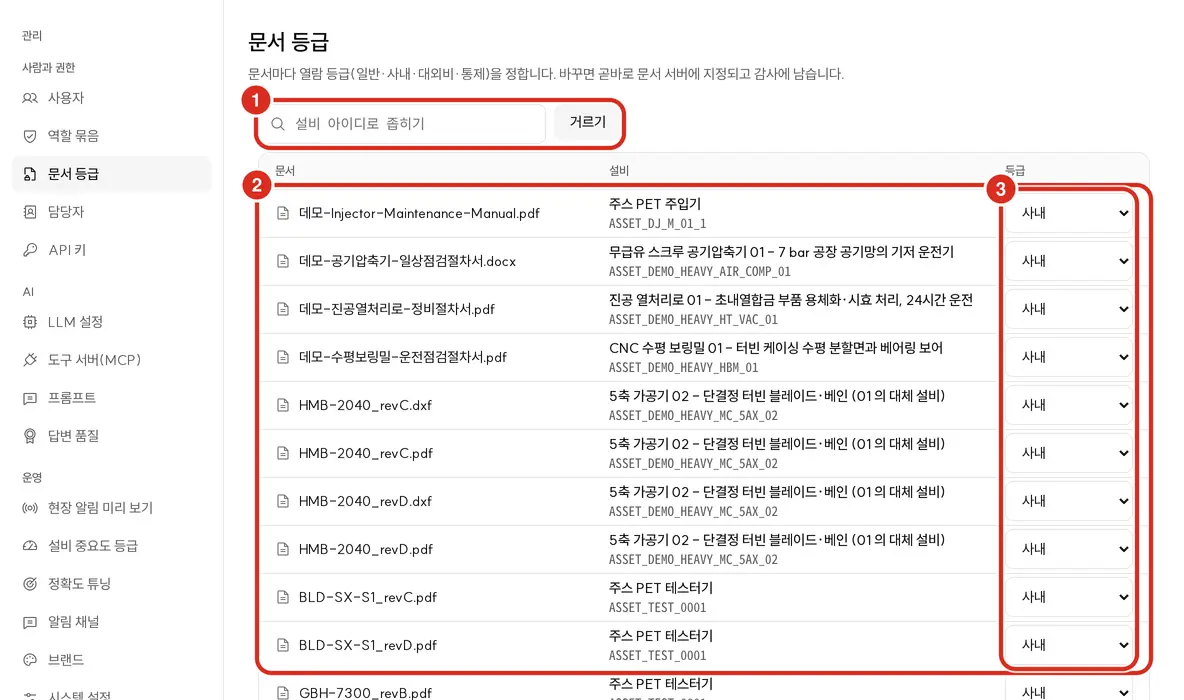
| 番号 | 場所 | 働き |
|---|---|---|
| ① | 設備IDで絞り込み | 設備IDで絞り込みます。空欄なら全部 — 最初の300件までしか見えないので多ければ絞り込みます |
| ② | 表 | 文書名・設備 |
| ③ | 等級 | 行ごとに等級を選ぶとすぐに指定されます |
- 指定する人は現在の等級と新しい等級を両方見られる必要があります。統制に指定するには自分の閲覧等級が統制でなければなりません。
- 図面は同じ番号・版のファイル全て(DXF原本・PDF・設備別コピー)がその中で最も高い等級として扱われます。まとめる基準はファイル名 ではなく表題欄の番号・版です。
- 指定は監査記録に
access.grade:<설비>/<문서>として残ります。
| 等級 | 画面 | 問い合わせ |
|---|---|---|
| 一般・社内 | そのまま | そのまま |
| 対外秘 | 図面側プレビューに閲覧者ID・時刻の透かし。閲覧が記録されます | 引用した応答が記録されます |
| 統制 | 透かし+プレビュー解像度制限、原本ダウンロードは閲覧可能な人にも塞がれます。閲覧が記録されます | 引用した応答が記録されます |
閲覧等級を超える文書は映像・図面側・版比較が開かず、問い合わせ応答の材料からも外れます — 根拠カードや引用番号にも 現れません。
閲覧記録に残るもの — 対外秘・統制文書の映像再生開始、図面ページ閲覧、問い合わせ応答の引用(応答が実際に引用したもののみ)、そして提案が根拠として載せた文書応答。
監査画面 — /audit
設定・権限変更と対外秘・統制文書の閲覧記録を一画面で見ます。読み取り専用です。
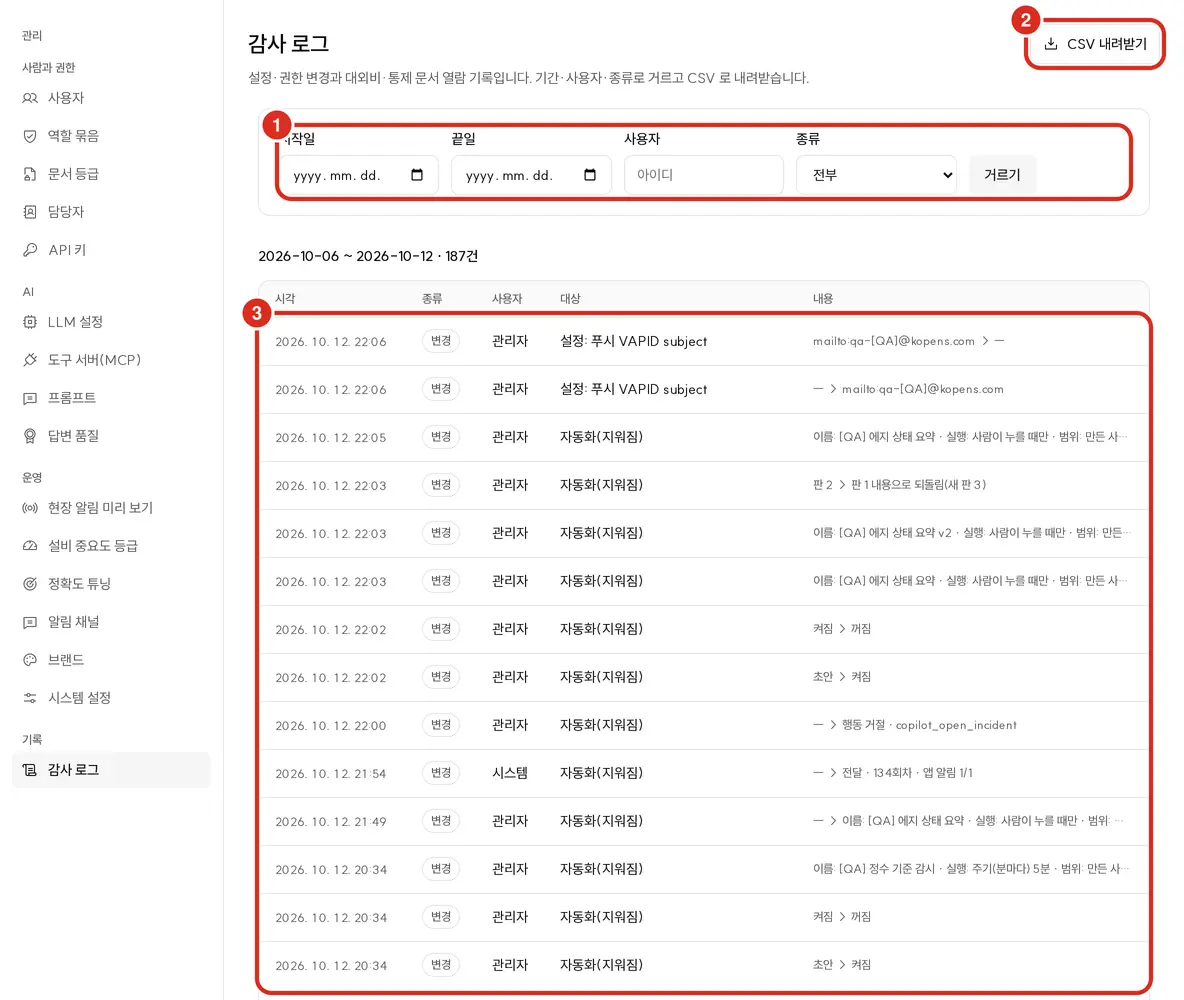
| 番号 | 場所 | 働き |
|---|---|---|
| ① | フィルタ欄 | 開始日・終了日・ユーザー(ID)・種類(全体・変更・閲覧)。空欄なら直近7日です |
| ② | CSVダウンロード | フィルタ結果を受け取ります。Excelで開きます。表の上にフィルタした期間と件数が見え、一度に2,000件まで — 超えると期間を絞ります |
| ③ | 表 | 時刻・種類・ユーザー・対象(access.bundle:…・access.user:…・agent:…など)・内容(以前の値→変更後の値) |
入ってくる経路
| 誰 | どこから |
|---|---|
| 管理者 | 管理コンソール › 監査ログ(/admin/audit) |
| 管理者でなく«監査記録閲覧»権限のある人(«監査»バンドルなど) | サイドバー下のプロフィール行 › 監査(/audit) — 同じ画面です |
権限«監査記録閲覧»一つで開きます。起動時の移管記録はユーザーが system:migration として残ります。
2人承認・代行・協力会社アカウント
再リリース7(2026-10-09)から入ったルールです。
| 何 | どのように |
|---|---|
| 何 | どのように |
| --- | --- |
| 2人承認 | 問い合わせ応答下の«実行できる行動»カードは、その対話を行った人(作成者)が承認できません — 「作成者は承認できません — … 権限のある他の人が提案の承認待ちで承認します。」が表示され、承認権限のある別の人が提案でそのタスクを開き理由を記入して承認・却下します。影響の大きい行動は最初の承認後「○○さんが先に承認しました。他の承認者を待っています」となり、最初の承認者と別の人が承認して初めて送信されます。提案詳細の承認すると作成される草案も同様です → 提案 |
| 代行 | 他の人の現在のバンドルを定めた日付の終わりまでこの人に与えます。バンドルごとに期限を設けることもでき、過ぎると次のリクエストから(遅くとも30秒)外れます |
| 協力会社アカウント | «協力会社»バンドルを付ける際は範囲が supplier:<협력사 키> のみ(一つ以上)、バンドルの期限日必須、閲覧等級は統制でなければ保存されます。期限日が過ぎるとそのアカウントの開いているセッションは次のリクエストで切断されます |
休暇・交代で承認者が不在になると代行で埋めます。全て監査記録に access.user:<아이디> として残ります。
外部システム — APIキーのみ
外部連携アドレス /api/v1/** と /mcp はAPIキーのみで開きます。ログイン済みブラウザセッションで呼び出すと拒否(403)します。
APIキーで呼び出した呼び出しの権限・等級は«外部API»バンドル(既定対外秘)に従い、範囲は常に全体です → コパイロット管理コンソール — APIキー
運用 — 後段のユーザー情報点検モード
後段三つはユーザー情報なしで入ってきた呼び出しをどう扱うかをインストール値一つで定めます(PI_USER_CONTEXT_MODE、既定 off)。
コパイロットが送る呼び出しは常にユーザー情報を載せているため、既定値 off でも上記の範囲・等級はそのまま適用されます。
| 値 | ユーザー情報のない呼び出し |
|---|---|
off(既定) | 全体範囲として処理(統制文書は閉鎖) |
log | 全体範囲として処理しつつ警告と指標 user_context_missing_total を残します |
enforce | 401で拒否 |
推奨運用値は log です。enforce はセキュリティ境界ではなく«ユーザー情報伝達漏れ検知»で(後段インバウンドキーを持つ側は既に
全権限を持ちます)、後段を外部顧客クライアントに開いていないインストール — プロキシの /mcp/rag/・/mcp/timeseries/ と rag.*・timeseries.*
ホストを顧客MCP・APIクライアントが使わないインストール — でのみオンにします。外部機械クライアントは enforce で401を受けます。
enforce に変える前に log で一日回して指標が0か確認します。管理コンソール(admin-web)が後段を直接呼び出す呼び出しも
ここに含まれます。後段が401 user_context_* を出す場合、コパイロットと後段のインバウンドキーが同じか、ホスト時計が合っているか
(許容誤差30秒)確認します。
トラブルシューティング
| 症状 | 原因・対応 |
|---|---|
| ログインはできるが提案が空で問い合わせ最初の画面に«今日のタスク»行がありません | データ範囲が空の可能性があります。ユーザー編集の範囲・等級で全体範囲をオンにするか範囲項目を入れます |
| ユーザーを保存したら「保存済み: アカウント情報 / 未保存: …」が表示されます | アカウント情報のみ入り権限側が拒否されました。一緒に表示された理由(協力会社ルール・範囲・期限)を直して再度保存します |
| バンドル編集に«レポート»権限が見えません | 正常です — menu:report は新画面で何も塞がないため隠しています |
| サイドバーに提案メニューがありません | 見られる出所が一つもありません — バンドルに«提案 — 計画・確認すべき異常・インシデント受付・進行・完了»のうち一つを入れます |
| サイドバーに自動化メニューがありません | バンドルに«自動化作成・管理»がありません。既定提供バンドルには入っているので管理者が外したものです |
| 工場OEEのような工場全体数値を尋ねても答えません | 範囲が指定された人です — 工場全体集計は全体範囲の人にのみ見えます |
| 存在する設備なのにアドレスで開くと«なし»です | その設備が自分の範囲外です |
| 図面原本ダウンロードが塞がれています | 統制文書です。統制文書の原本は誰にも渡しません |
| 文書等級を統制に変えると拒否されます | 自分の閲覧等級が統制でないか、その設備が自分の範囲外です |
| 工場長なのに督促カードに承認ボタンがありません | 自分が尋ねた対話のカードなら正常です — 作成者は承認できず別の承認者が提案で承認します。他人のカードなのに無い場合は«工場長»バンドルが付いていません |
| 督促を承認したのに送信されません | 二人承認行動です — 最初の承認者と別の人の二番目の承認を待っています |
| アップグレード後作業者に提案の«確認すべき異常»が見えません | 再リリース7の既定値です。必要なら«作業者»バンドルに«提案 — 確認すべき異常»をチェックします |
| 品質・設計バンドルが見えません | 役割バンドル画面のその他のバンドルの下にあります。ユーザー編集ではバンドル全部が一つの一覧にあります |
| 範囲が指定された人の文書応答が少し遅いです | 正常です — 文書等級指定があるか範囲ユーザーであればフィルタした根拠のみで応答を作ります |
ブラウザで /api/v1/... を開くと403です | 正常です — 外部連携アドレスはAPIキーのみで開きます |
関連文書
- ユーザー権限と業務役割 — 業務役割別に見えるメニュー
- コパイロット管理コンソール — ユーザー・役割バンドル・文書等級・監査ログ
- コパイロット画面マップ · 提案
- 図面で問い合わせ