セキュリティ管理
目次
概要
Systemグループのセキュリティ管理項目は、ユーザーアカウント、セキュリティポリシー(ロール以外の追加権限グループ)、API認証トークン(外部システムがPlatform APIを呼び出す際に使用するキー)の3つを管理します。ユーザーおよびAPIトークンメニューはADMINにのみ表示され、セキュリティポリシーはADMINおよびAPIに表示されます。USERには3つとも表示されません。
この画面は、以下の作業に使用されます。
- 新規運用者アカウントの発行・既存ユーザー情報の修正および削除
- ユーザー別のセキュリティポリシー付与
- 外部システム(MES・ERPなど)がPlatform APIを呼び出せるようにするためのトークン発行・IP制限・配備
パス: 左メニュー > システム > ユーザー / セキュリティポリシー / APIトークン
画面構成 — 3つのサブメニュー
| サブメニュー | URL | 用途 |
|---|---|---|
| ユーザー | /user/index | システムにログインできるユーザーアカウントの管理 |
| セキュリティポリシー | /security/index | ユーザーに付与できる権限グループ(セキュリティポリシー)の管理 |
| API認証トークン | /token/index | 外部API呼び出し用認証トークンの発行・IP制限・配備 |
各サブメニューはリスト画面(index.jsp)とフォーム画面(form.jsp)で構成されており、リストで項目を追加/修正をクリックするとフォーム画面に切り替わります。
ユーザー画面
パス: セキュリティ > ユーザー (/user/index)
上部にはページタイトル「ユーザー」と、右側にユーザー追加の赤いボタンがあります。
ユーザーリストテーブル
┌──────────────────────────────────── 목록 ────────────────────────────────────┐
│  - │ 로그인 ID │ 이름 │ 팀명 │ 이메일 │ 전화 │ 역할 │ 보안정책 │ 등록일 │ 마지막 수정일 │ 액션 │
└─────────────────────────────────────────────────────────────────────────────┘
| カラム | 幅 | ソート | 表示 |
|---|---|---|---|
| チェック/選択 | 40px | 中央 | 行選択(運用環境に応じて有効/無効) |
| ログインID | 120px | 中央 | ユーザーがログイン時に使用するID |
| 名前 | 100px | 中央 | 表示名 |
| チーム名 | 自動 | 中央 | 所属チーム(address フィールド — フォームでは「チーム名」ラベルで表示) |
| メール | 200px | 中央 | メールアドレス |
| 電話 | 200px | 中央 | 携帯電話番号 |
| ロール | 80px | 中央 | ADMIN / API / USER のいずれか |
| セキュリティポリシー | 120px | 中央 | 付与されたセキュリティポリシー名(ない場合は空欄) |
| 登録日 | 150px | 中央 | アカウント登録時刻 |
| 最終修正日 | 150px | 中央 | 情報の最終修正時刻 |
| アクション | 80px | 中央 | 修正・削除ボタン |
ユーザー追加/修正フォーム
上部のユーザー追加ボタンまたはリストのアクションボタンでフォーム画面へ移動します。
1) ログイン fieldset
| 入力 | path | 幅 | 備考 |
|---|---|---|---|
| ログインID | user_id | 200px | 英数字/アンダースコアを推奨 |
| パスワード | password | 200px | 新規登録時(mode='I')にのみ表示. 修正モードではセキュリティ上、入力フィールドを非表示 — パスワード変更は別途フローにて実施 |
| ロール | role | 200px | セレクター — ADMIN/API/USER (変更時にセキュリティフィールドを自動的にトグル) |
| セキュリティ | security_id | 200px | セレクター — 登録済みのセキュリティポリシーから選択 (ロールがAPIなど特定のケースの場合に表示。toggleSecurityField()) |
2) 基本情報 fieldset
| 入力 | path | 幅 | プレースホルダー |
|---|---|---|---|
| 名前 | name | 200px | — |
| メール | email | 200px | — |
| 携帯電話 | phone | 200px | "携帯電話番号は数字のみ入力してください。例) 0104125678" |
| チーム名 | address | 450px | — |
3) 追加属性 fieldset
| 入力 | path | 幅 |
|---|---|---|
| ノート | attr_01 | 800px × 150px (テキストエリア) |
フォーム送信
| ボタン | 位置 | 動作 |
|---|---|---|
| リスト(☰) | 左側 | index() — ユーザーリスト画面に戻る |
| 保存 | 右側 (青, 100px) | saveEvent() — 入力検証後に保存 |
ユーザーロールの意味
| ロール | ラベル | 説明 |
|---|---|---|
| ADMIN | システム管理者 | すべてのメニューにアクセス。ユーザー・セキュリティポリシー・システム設定の変更が可能 |
| API | API開発者 | API呼び出し用アカウント。セキュリティポリシーの付与が必須。コンソールではユーザーおよびAPIトークンを除いたメニューが表示される |
| USER | 一般ユーザー | アセット・タグ・データ照会・整備・ISOデータ・アラームメニューのみ表示。コンソールの書き込み権限なし(アラームの個別確認のみ例外) |
ロール別のメニューについては、権限とメニュー露出 表を参照してください。
ロールの変更は即座に反映されますが、ユーザーが既にログインしている場合は、次回のログイン時に新しいロールが適用されます。
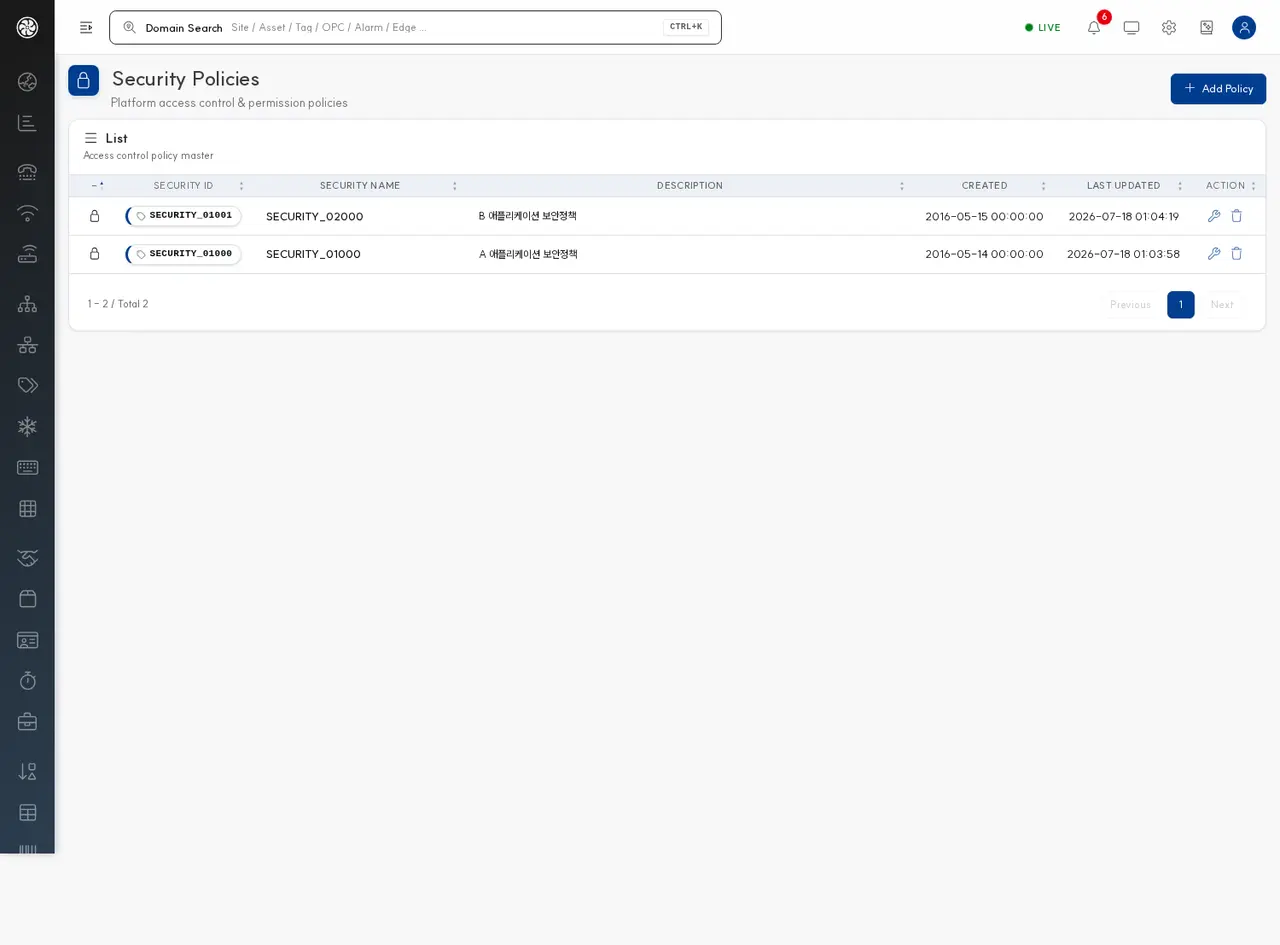
セキュリティポリシー画面
パス: セキュリティ > セキュリティポリシー (/security/index)
上部にはページタイトル「セキュリティポリシー」と、右側にセキュリティ追加の赤いボタンがあります。
セキュリティポリシーステップテーブル
┌────────────────────────────── 목록 ──────────────────────────────┐
│  - │ 보안 ID │ 보안명 │ 설명 │ 등록일 │ 마지막 수정일 │ 액션 │
└──────────────────────────────────────────────────────────────────┘
| カラム | 幅 | 表示 |
|---|---|---|
| チェック/選択 | 40px | 行選択 |
| セキュリティID | 150px | システムが付与した識別子 (例: SECURITY_00001) |
| セキュリティ名 | 250px | 人が読みやすい名前 (英数字/_のみ許可) |
| 説明 | 自動 | ポリシー用途のメモ |
| 登録日 | 150px | ポリシー登録時刻 |
| 最終修正日 | 150px | ポリシー最終修正時刻 |
| アクション | 80px | 修正・削除ボタン |
セキュリティポリシーフォーム
1) 基本情報 fieldset
| 入力 | path | 幅 | 備考 |
|---|---|---|---|
| セキュリティID | security_id | 200px | 読み取り専用 — システムによる自動付与 |
| セキュリティ名 | security_name | 300px | プレースホルダー: SECURITY_NAME_00001 (영문 및 숫자, _ 만 입력) |
| 説明 | description | 500px | 自由テキスト (2026.09まで名前は security_desc) |
2) 権限 fieldset
権限詳細(アセット単位のオブジェクト権限付与UI)は2026-03-21付で無効化されました。現在、セキュリティポリシーは名前 + 説明のみを登録・管理し、実際の権限適用はユーザーのロール(ADMIN/API/USER)に基づいて動作します。
フォーム送信
| ボタン | 位置 | 動作 |
|---|---|---|
| リスト(☰) | 左側 | セキュリティポリシーリスト画面に戻る |
| 保存 | 右側 (青, 100px) | 入力検証後に保存 |
API認証トークン画面
パス: セキュリティ > API認証トークン (/token/index)
API認証トークンは、外部プログラム(MES/ERP/連携ツールなど)がPlatform APIを呼び出す際に使用するキーです。トークンごとに使用可能なIP帯域を制限できるため、セキュリティを高めることができます。
トークンリストテーブル
上部にはページタイトル「API認証トークン」と、右側にAPIトークン追加・更新の2つの赤いボタンがあります。リストパネルのヘッダー右側にはAPIトークン配備ボタン(120px)があります。
| カラム | 幅 | 表示 |
|---|---|---|
| チェック/選択 | 40px | 行選択 |
| 認証トークン | 380px | 発行されたトークン文字列 (16文字以上) |
| ログインID | 200px | トークンを発行したユーザーID |
| アクセス可能なIP | 200px | トークン使用が許可されたIPパターン |
| 説明 | 自動 | トークンの用途 |
| アクション | 80px | 修正・削除ボタン |
トークン追加/修正フォーム
上部のAPIトークン追加ボタンでフォーム画面へ移動します。
ガイドメッセージ(青いボックス)
ℹ️ API 인증 토큰 도움말
  API 인증 토큰은 API를 통해 플랫폼에 명령과 데이터 조회 등에 사용할 수 있는 보안 토큰입니다.
  • 접근 가능한 IP는 단일 IP 및 IP 대역, 모두 허용으로 등록할 수 있습니다.
    (예) 192.168.0.110, 192.168.10.*, 192.*, *
  • 토큰은 영문 또는 숫자, 특수문자를 포함하여 16자리 이상으로 등록하여 주십시오.
1) 認証情報 fieldset
| 入力 | path | 幅 | 説明 |
|---|---|---|---|
| ログインID | login_id | 200px | トークンを発行するユーザーID (ユーザー画面に登録されたアカウント) |
| アクセス可能なIP | ip | 400px | 単一IPまたはワイルドカードパターン (後述の IPパターン 参照) |
| 認証トークン | token | 700px | 直接入力するか、右側のAPIトークン自動生成ボタンでランダム生成 |
| APIトークン自動生成 | (ボタン) | 自動 | generate() — 16文字以上の安全なトークンを自動生成 |
2) 追加属性 fieldset
| 入力 | path | 幅 | 説明 |
|---|---|---|---|
| 説明 | description | 700px × 100px (テキストエリア) | どのシステム・連携に使用するかをメモ |
フォーム送信
| ボタン | 位置 | 動作 |
|---|---|---|
| リスト(☰) | 左側 | トークンリスト画面に戻る |
| 保存 | 右側 (青, 100px) | 入力検証後に保存 |
APIトークンの配備
トークンを保存しただけでは、認証サーバーにまだ適用されていない状態です。登録・修正・削除したトークンを実際に使用するには、APIトークン配備ボタンを押す必要があります。
| 項目 | 説明 |
|---|---|
| ボタン位置 | トークンリストパネルのヘッダー右側 |
| ボタンラベル | "APIトークン配備" |
| ツールチップ | "登録および修正、削除されたトークンを使用できるように認証サーバーに配備します。" |
| 動作 | deployToken() — 変更されたトークン一括分を認証サーバーに配備 |
運用安全手順:新しくトークンを登録した場合は、直ちに外部から使用できるようAPIトークン配備を忘れないでください。逆に、使用中のトークンを削除すると、配備直後から外部呼び出しが遮断されます。
アクセス可能なIPパターン
| パターン | 意味 |
|---|---|
192.168.0.110 | 正確な単一IPのみ許可 |
192.168.10.* | 192.168.10.0 ~ 192.168.10.255 帯域を許可 |
192.168.* | 192.168.0.0 ~ 192.168.255.255 帯域を許可 |
192.* | 192.0.0.0 ~ 192.255.255.255 帯域を許可 |
* | すべてのIPを許可 (セキュリティ上推奨しない) |
運用環境では、可能な限り単一IPまたはCクラス(
x.x.x.*)帯域で制限してください。
活用シナリオ
| シナリオ | 手順 |
|---|---|
| 新規運用者アカウントの発行 | ユーザー → ユーザー追加 → ログインID・パスワード・名前・メール・ロール(USER)を入力 → 保存 |
| 外部分析者にAPI権限を付与 | 1) セキュリティポリシー → API分析ポリシーを登録 2) ユーザー → 新規ユーザーを追加し、ロール API + セキュリティポリシーを付与 3) API認証トークン → 当該ユーザーにトークンを発行し、IPを制限 |
| MES連携APIトークンの発行 | API認証トークン → 追加 → ログインID(連携専用アカウント) + IPパターン + 自動生成 → 保存 → APIトークン配備 |
| 使用中トークンのローテーション | 新規トークン発行 → 外部システムに新トークンを適用 → 既存トークン削除 → 配備 |
| 退職者のアカウント無効化 | ユーザーリスト → 当該ユーザーのアクション → 削除 (またはロールをUSERに降格後、パスワードを変更) |
よくある質問
Q. ユーザー修正画面にパスワード入力欄が表示されません。
A. 正常な動作です。新規登録時(mode='I')にのみパスワードフィールドが表示されます。パスワード変更は、ユーザー自身がログイン後、ユーザーメニュー → 「パスワード変更」にて行う必要があります。管理者が強制的に初期化する必要がある場合は、ユーザーを一度削除して再登録するか、別途パスワード初期化手順をご利用ください。
Q. セキュリティポリシーのIDが自動付与されますが、直接指定することはできませんか?
A. セキュリティIDはシステムによって自動付与されます(読み取り専用)。人間が識別するための名前は、セキュリティ名フィールドに英数字・_のみを使用して登録してください。
Q. セキュリティポリシーの権限詳細が空欄になっています。 A. アセット単位の権限付与UIは2026-03-21付で無効化されました。現在の権限はユーザーロール(ADMIN/API/USER)に従って決定されます。セキュリティポリシーは名前・説明によるグループ分類目的で使用されます。
Q. APIトークンを登録しましたが、外部から呼び出せません。 A. トークンを登録・修正・削除した後は、必ずAPIトークン配備ボタンを押してください。また、呼び出し側のIPがトークンの「アクセス可能なIP」パターンに含まれているか確認してください。
Q. トークンの「アクセス可能なIP」を変更しました。すぐに反映されますか? A. 変更後、APIトークン配備を押して初めて認証サーバーに反映されます。配備が完了するまでは、外部呼び出しは以前のIPポリシーに従って動作します。
Q. トークン自動生成時、どのような形式のトークンが作成されますか? A. 英数字・特殊文字を含む16文字以上の安全なトークンがランダムに生成されます。セキュリティ上、単純なトークンを直接入力せず、自動生成機能を使用してください。
Q. APIユーザー(ロール API)にセキュリティポリシーが必須なのはなぜですか? A. API呼び出しがどの権限グループに属するかを明示するためです。将来的に権限ポリシーが強化された場合に備え、グループ単位で管理します。
Q. パスワードポリシー(長さ、複雑さ)を強制的に適用できますか? A. 運用環境設定によって異なり、画面から直接変更する項目ではありません。ポリシー変更が必要な場合は、システム設定について管理者に問い合わせてください。
Q. ユーザーの同時ログインを禁止できますか? A. 基本的に同時ログインは許可されています。運用環境設定でシングルセッションのみを許可するように変更可能ですので、管理者に問い合わせてください。
Q. トークンの使用履歴はどこで確認できますか? A. トークン使用履歴は 診断 画面の SERVER アプリケーションログで確認できます。認証失敗は ERROR レベルで記録されます。