安全管理
目录
概述
System 组的安全管理项管理用户账号、安全策略(角色外的追加权限组)和API 认证令牌(外部系统调用 Platform API 时使用的密钥)这三项内容。用户和API 令牌菜单仅对 ADMIN 可见,安全策略对 ADMIN 和 API 可见。USER 无法看到这三个菜单。
此界面用于以下操作:
- 发放新运营商账号、修改或删除现有用户信息
- 为每个用户分配安全策略
- 为外部系统(如 MES、ERP 等)发放令牌、限制 IP 并部署,以便其调用 Platform API
路径:左侧菜单 > 系统 > 用户 / 安全策略 / API 令牌
界面构成 — 3个子菜单
| 子菜单 | URL | 用途 |
|---|---|---|
| 用户 | /user/index | 管理可登录系统的用户账号 |
| 安全策略 | /security/index | 管理可授予用户的权限组(安全策略) |
| API 认证令牌 | /token/index | 发放外部 API 调用认证令牌、限制 IP 及部署 |
每个子菜单由列表界面 (index.jsp) 和表单界面 (form.jsp) 组成。在列表中点击添加/修改项时,将跳转至表单界面。
用户界面
路径:安全 > 用户 (/user/index)
顶部显示页面标题“用户”,右侧设有红色的用户添加按钮。
用户列表表格
┌──────────────────────────────────── 목록 ────────────────────────────────────┐
│  - │ 로그인 ID │ 이름 │ 팀명 │ 이메일 │ 전화 │ 역할 │ 보안정책 │ 등록일 │ 마지막 수정일 │ 액션 │
└─────────────────────────────────────────────────────────────────────────────┘
| 列 | 宽度 | 对齐 | 显示 |
|---|---|---|---|
| 勾选/选择 | 40px | 居中 | 行选择(根据运行环境启用/禁用) |
| 登录 ID | 120px | 居中 | 用户登录时使用的 ID |
| 姓名 | 100px | 居中 | 显示名称 |
| 团队名称 | 自动 | 居中 | 所属团队(address 字段 — 表单中显示为“团队名称”标签) |
| 电子邮件 | 200px | 居中 | 电子邮件地址 |
| 电话 | 200px | 居中 | 手机号码 |
| 角色 | 80px | 居中 | ADMIN / API / USER 其中之一 |
| 安全策略 | 120px | 居中 | 已授予的安全策略名称(若无则为空) |
| 注册日期 | 150px | 居中 | 账号注册时间 |
| 最后修改日期 | 150px | 居中 | 信息最后修改时间 |
| 操作 | 80px | 居中 | 修改·删除按钮 |
用户添加/修改表单
通过顶部的用户添加按钮或列表的操作按钮进入表单界面。
1) 登录 fieldset
| 输入 | path | 宽度 | 备注 |
|---|---|---|---|
| 登录 ID | user_id | 200px | 建议使用英文/数字/下划线 |
| 密码 | password | 200px | 仅在新注册时(mode='I')显示。修改模式下出于安全考虑隐藏输入字段 — 密码更改通过独立流程进行 |
| 角色 | role | 200px | 选择器 — ADMIN/API/USER (更改时自动切换安全字段) |
| 安全 | security_id | 200px | 选择器 — 从已注册的安全策略中选择 (当角色为 API 等特定情况时显示。toggleSecurityField()) |
2) 基本信息 fieldset
| 输入 | path | 宽度 | placeholder |
|---|---|---|---|
| 姓名 | name | 200px | — |
| 电子邮件 | email | 200px | — |
| 手机 | phone | 200px | "请输入数字格式的手机号码。例如) 0104125678" |
| 团队名称 | address | 450px | — |
3) 追加属性 fieldset
| 输入 | path | 宽度 |
|---|---|---|
| 备注 | attr_01 | 800px × 150px (文本域) |
表单提交
| 按钮 | 位置 | 动作 |
|---|---|---|
| 列表(☰) | 左侧 | index() — 返回用户列表界面 |
| 保存 | 右侧 (蓝色, 100px) | saveEvent() — 输入验证后保存 |
用户角色定义
| 角色 | 标签 | 说明 |
|---|---|---|
| ADMIN | 系统管理员 | 访问所有菜单。可更改用户·安全策略·系统设置 |
| API | API 开发人员 | API 调用账号。必须授予安全策略。在控制台中可见除用户和API 令牌以外的菜单 |
| USER | 普通用户 | 仅可见资产 · 标签 · 数据查询 · 维护 · ISO 数据 · 报警菜单。无控制台写入权限 (仅报警单独确认除外) |
关于各角色的菜单可见性,请参阅 权限与菜单显示 表格。
角色变更立即生效,但如果用户已登录,则在下次登录时应用新角色。
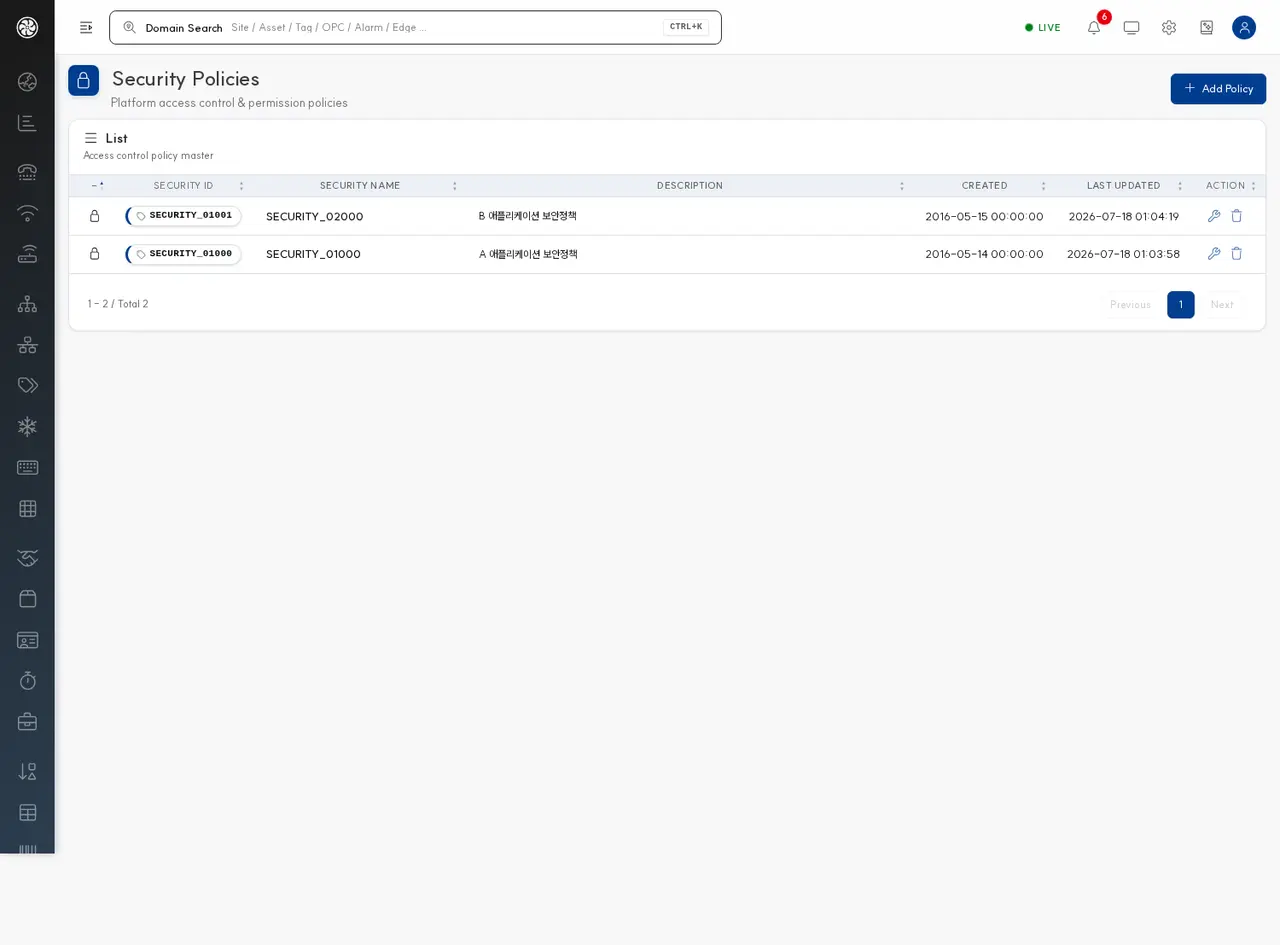
安全策略界面
路径:安全 > 安全策略 (/security/index)
顶部显示页面标题“安全策略”,右侧设有红色的安全添加按钮。
安全策略列表表格
┌────────────────────────────── 목록 ──────────────────────────────┐
│  - │ 보안 ID │ 보안명 │ 설명 │ 등록일 │ 마지막 수정일 │ 액션 │
└──────────────────────────────────────────────────────────────────┘
| 列 | 宽度 | 显示 |
|---|---|---|
| 勾选/选择 | 40px | 行选择 |
| 安全 ID | 150px | 系统分配的标识符 (例: SECURITY_00001) |
| 安全名称 | 250px | 易读的名称 (仅允许英文/数字/_) |
| 说明 | 自动 | 策略用途备注 |
| 注册日期 | 150px | 策略注册时间 |
| 最后修改日期 | 150px | 策略最后修改时间 |
| 操作 | 80px | 修改·删除按钮 |
安全策略表单
1) 基本信息 fieldset
| 输入 | path | 宽度 | 备注 |
|---|---|---|---|
| 安全 ID | security_id | 200px | 只读 — 系统自动分配 |
| 安全名称 | security_name | 300px | placeholder: SECURITY_NAME_00001 (영문 및 숫자, _ 만 입력) |
| 说明 | description | 500px | 自由文本 (至 2026.09 为止名称为 security_desc) |
2) 权限 fieldset
权限详情(资产单位对象权限授予 UI)已于 2026-03-21 禁用。当前安全策略仅注册和管理名称 + 说明,实际权限应用基于用户的角色 (ADMIN/API/USER) 运行。
表单提交
| 按钮 | 位置 | 动作 |
|---|---|---|
| 列表(☰) | 左侧 | 返回安全策略列表界面 |
| 保存 | 右侧 (蓝色, 100px) | 输入验证后保存 |
API 认证令牌界面
路径:安全 > API 认证令牌 (/token/index)
API 认证令牌是外部程序(MES/ERP/联动工具等)调用 Platform API 时使用的密钥。可以通过限制每个令牌可使用的 IP 段来提高安全性。
令牌列表表格
顶部显示页面标题“API 认证令牌”,右侧设有红色的API 令牌添加和刷新两个按钮。列表面板标题右侧有 API 令牌部署 按钮 (120px)。
| 列 | 宽度 | 显示 |
|---|---|---|
| 勾选/选择 | 40px | 行选择 |
| 认证令牌 | 380px | 发放的令牌字符串 (16 位以上) |
| 登录 ID | 200px | 申请令牌的用户 ID |
| 可访问 IP | 200px | 允许使用令牌的 IP 模式 |
| 说明 | 自动 | 令牌用途 |
| 操作 | 80px | 修改·删除按钮 |
令牌添加/修改表单
通过顶部的API 令牌添加按钮进入表单界面。
引导消息 (蓝色框)
ℹ️ API 인증 토큰 도움말
  API 인증 토큰은 API를 통해 플랫폼에 명령과 데이터 조회 등에 사용할 수 있는 보안 토큰입니다.
  • 접근 가능한 IP는 단일 IP 및 IP 대역, 모두 허용으로 등록할 수 있습니다.
    (예) 192.168.0.110, 192.168.10.*, 192.*, *
  • 토큰은 영문 또는 숫자, 특수문자를 포함하여 16자리 이상으로 등록하여 주십시오.
1) 认证信息 fieldset
| 输入 | path | 宽度 | 说明 |
|---|---|---|---|
| 登录 ID | login_id | 200px | 申请令牌的用户 ID (已在用户界面注册的账号) |
| 可访问 IP | ip | 400px | 单一 IP 或通配符模式 (参考下方 IP 模式) |
| 认证令牌 | token | 700px | 手动输入或点击右侧 API 令牌自动生成 按钮随机生成 |
| API 令牌自动生成 | (按钮) | 自动 | generate() — 自动生成 16 位以上安全令牌 |
2) 追加属性 fieldset
| 输入 | path | 宽度 | 说明 |
|---|---|---|---|
| 说明 | description | 700px × 100px (文本域) | 记录用于哪个系统或联动 |
表单提交
| 按钮 | 位置 | 动作 |
|---|---|---|
| 列表(☰) | 左侧 | 返回令牌列表界面 |
| 保存 | 右侧 (蓝色, 100px) | 输入验证后保存 |
API 令牌部署
仅点击保存令牌时,尚未应用到认证服务器。要使注册、修改或删除的令牌实际生效,必须点击 API 令牌部署 按钮。
| 项目 | 说明 |
|---|---|
| 按钮位置 | 令牌列表面板标题右侧 |
| 按钮标签 | "API 令牌部署" |
| 工具提示 | "将注册、修改及删除的令牌部署到认证服务器以使其可用。" |
| 动作 | deployToken() — 将更改后的令牌批次部署到认证服务器 |
运维安全流程:注册新令牌后,请务必执行 API 令牌部署 以便外部立即使用。反之,删除正在使用的令牌后,部署后将立即拦截外部调用。
可访问 IP 模式
| 模式 | 含义 |
|---|---|
192.168.0.110 | 仅允许精确的单一 IP |
192.168.10.* | 允许 192.168.10.0 ~ 192.168.10.255 网段 |
192.168.* | 允许 192.168.0.0 ~ 192.168.255.255 网段 |
192.* | 允许 192.0.0.0 ~ 192.255.255.255 网段 |
* | 允许所有 IP (出于安全考虑不建议使用) |
在运行环境中,建议尽可能限制为单一 IP 或 C 类(
x.x.x.*)网段。
应用场景
| 场景 | 步骤 |
|---|---|
| 发放新运营商账号 | 用户 → 用户添加 → 输入登录 ID·密码·姓名·电子邮件·角色(USER) → 保存 |
| 授予外部分析员 API 权限 | 1) 安全策略 → 注册 API 分析策略 2) 用户 → 添加新用户, 授予角色 API + 安全策略 3) API 认证令牌 → 为该用户发放令牌, 限制 IP |
| 发放 MES 联动 API 令牌 | API 认证令牌 → 添加 → 登录 ID(联动专用账号) + IP 模式 + 自动生成 → 保存 → API 令牌部署 |
| 轮换正在使用的令牌 | 发放新令牌 → 在外部系统应用新令牌 → 删除旧令牌 → 部署 |
| 禁用离职人员账号 | 用户列表 → 对应用户操作 → 删除 (或将角色降级为 USER 并更改密码) |
常见问题
Q. 用户修改界面看不到密码输入栏。
A. 这是正常运行模式。密码字段仅在新注册时(mode='I')显示。更改密码需由用户自行登录后进入 用户菜单 → “更改密码”进行。若管理员需强制重置,请删除用户后重新注册,或使用独立的密码重置流程。
Q. 安全策略的 ID 是自动分配的,不能手动指定吗?
A. 安全 ID 由系统自动分配(只读)。请在安全名称字段中使用英文、数字和 _ 注册可识别的名称。
Q. 安全策略的权限详情为空。 A. 资产单位权限授予 UI 已于 2026-03-21 禁用。目前权限由用户角色 (ADMIN/API/USER) 决定。安全策略用于通过名称和说明进行组分类。
Q. 注册了 API 令牌,但外部无法调用。 A. 在注册、修改或删除令牌后,必须点击 API 令牌部署 按钮。此外,请确认调用方的 IP 是否包含在令牌的“可访问 IP”模式中。
Q. 更改了令牌的“可访问 IP”,会立即生效吗? A. 更改后必须点击 API 令牌部署 才能反映到认证服务器。在部署完成前,外部调用将按之前的 IP 策略运行。
Q. 令牌自动生成时会创建什么格式的令牌? A. 将随机生成 16 位以上包含英文、数字和特殊字符的安全令牌。出于安全考虑,请勿手动输入简单令牌,建议使用自动生成。
Q. 为什么 API 用户(角色 API)必须关联安全策略? A. 为了明确 API 调用属于哪个权限组。这是为了在未来加强权限策略时能够按组进行管理。
Q. 能否强制执行密码策略(长度、复杂度)? A. 根据运行环境设置而定,这并非在界面上直接更改的项。如需更改策略,请联系管理员进行系统设置。
Q. 能否防止用户同时登录? A. 默认允许同时登录。可以通过运行环境设置更改为仅允许单一会话,请联系管理员。
Q. 在哪里可以看到令牌的使用记录? A. 令牌使用记录可在 诊断 界面的 SERVER 应用程序日志中确认。认证失败将记录为 ERROR 级别。